




05.10.2026.
8:00
Penatgon meta hakera: Ugroženi podaci za više od tri miliona ljudi
Pentagon je pretrpeo bezbednosni incident u kojem su neovlašćeni korisnici mogli da pristupe podacima o gotovo 3,1 milion ljudi.
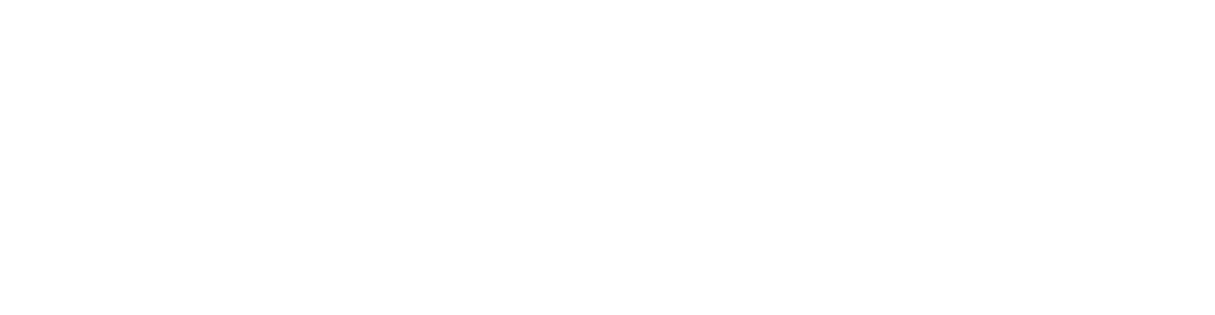


Napad je pogodio informacioni sistem Defense Manpower Data Center (DMDC), a prema navodima američkih zvaničnika, neovlašćeni pristup trajao je od oktobra 2025. do jula 2026. godine.
U incidentu su bili obuhvaćeni podaci o 2,76 miliona živih osoba, kao i o još oko 294.000 preminulih. Među potencijalno kompromitovanim informacijama nalaze se brojevi socijalnog osiguranja (pandan JMBG-u u Srbiji) i podaci o poslovima koje su obavljali vojni i civilni zaposleni, prenosi sajt Tom's Hardware.
"Mali broj neovlašćenih korisnika imao je pristup ličnim podacima", saopštio je američki odbrambeni zvaničnik. Pentagon navodi da je nakon otkrivanja problema odmah otklonio ranjivost i da za sada nema dokaza da su kompromitovani podaci zloupotrebljeni.
Možda vas zanima

Alibaba i roboti na "crnoj listi" Pentagona
Ministarstvo odbrane SAD proširilo je listu kineskih kompanija za koje smatra da imaju veze sa kineskom vojskom, uključujući tehnološke gigante Alibaba Group i Baidu, kao i proizvođača automobila BYD.
7:49
10.6.2026.
117 d

AI haker izveo napad za 10 sati, pa žrtvi ostavio izveštaj na 80 strana
Ono za šta su ljudima trebale dve nedelje, AI agenti su uradili za jedno prepodne – i kompaniji detaljno popisali sve propuste.
8:10
9.9.2026.
26 d
DMDC je jedan od ključnih sistema američkog Ministarstva odbrane i čuva podatke povezane sa velikim brojem pripadnika vojske i civilnog osoblja. Samim tim, incident nije značajan samo zbog rizika od krađe identiteta. Informacije o radnim mestima i funkcijama pojedinaca potencijalno mogu otkriti i podatke o ljudima koji rade na osetljivim pozicijama.
Za sada nije objavljeno ko stoji iza napada, niti je Pentagon izneo detalje o načinu na koji je ranjivost iskorišćena. Takođe nema potvrde da su napadači podatke zaista preuzeli, iako je neovlašćeni pristup potvrđen. To ostavlja otvoreno pitanje šta se sa potencijalno kompromitovanim informacijama dogodilo.
Iako je ranjivost u međuvremenu otklonjena, posledice curenja podataka ne mogu se jednostavno "zakrpiti". Brojevi socijalnog osiguranja, podaci o zaposlenju i druge lične informacije ostaju potencijalno dostupni napadačima dugo nakon zatvaranja bezbednosnog propusta. Zbog toga će pogođeni pojedinci morati da budu oprezni zbog mogućih pokušaja prevare, krađe identiteta i drugih oblika zloupotrebe podataka.
0 Komentari
Možda vas zanima

Đoković podsetio na stare dane i srušio Zvereva za polufinale!
Novak Đoković plasirao se u polufinale turnira u Pekingu, pošto je posle preokreta pobedio Nemca Aleksandera Zvereva 2:1 -6:4, 4:6, 4:6.
16:00
4.10.2026.
16 h

Najbolji meč Srbije pod Paunovićem; Ćavi: "Top su tim"; Selektor Srbije ljut na sudije
Fudbalska reprezentacija Srbije poražena je od Holandije u Ajndhovenu 2:1 u 4. kolu A divizije Lige nacija.
23:56
4.10.2026.
8 h

Istorijski poraz Hrvata – 0:7! Tuhel: "Vau"; Kejn: "Neverovatno"; Bilić: "Nama je najteže"
Fudbaleri Hrvatske poraženi su rezultatom 7:0 od Engleske u meču Ligi nacija odigranom u Rijeci.
21:48
3.10.2026.
1 d

Strašan FMP "srušio" Zvezdu u Železniku posle 15 godina i 45 utakmica; Navaro "udario" na igrače VIDEO
Košarkaši FMP-a savladali su ekipu Crvene zvezde u Železniku rezultatom 90:89 u meču 2. kola ABA lige i tako upisali trijumf nad crveno-belima posle dugih 15 godina i 45 utakmica.
21:15
4.10.2026.
11 h

Rat – dan 1.682: Rusi zasuli Kijev udarima, mostovi gore; Kremlj postavio uslove FOTO/VIDEO
Rat u Ukrajini – 1.682. dan. Rusi su nastavili sa napadima na mostove u Kijevu. Ukrajinski poredsednik Volodimir Zelenski i zamenik predsednika Saveta bezbednosti Rusije Dmitrij Medvedev poslali poruke o daljoj eskalaciji i uslovima za mir.
23:52
3.10.2026.
1 d


Komentari 0
Pogledaj komentare Pošalji komentar